Ciberataques a sistemas de refrigeração em supermercados alastram pela Europa
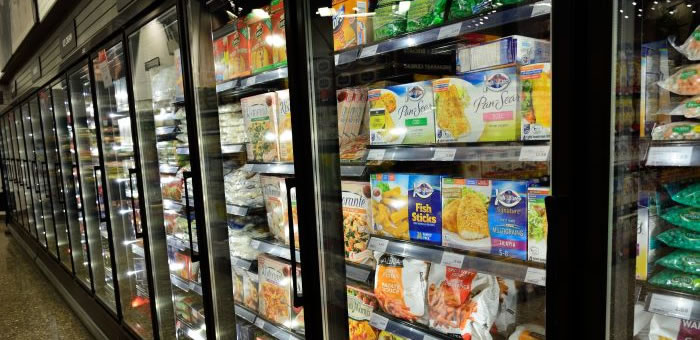
FOTO ELASTICCOMPUITEFARM/ PIXABAY
Christina Genet
Desde o início de outubro de 2026, vários controladores de refrigeração comercial têm sido alvo de ciberataques. Depois de França, a vaga de incidentes estendeu-se a vários países europeus, incluindo Portugal.
Afetando centenas de supermercados, o primeiro episódio desta vaga de ciberataques ocorreu na noite de 11 de outubro em França. Cadeias como Intermarché, Netto e Carrefour registaram perturbações nos sistemas de refrigeração, com os equipamentos a entrarem em ciclos contínuos de descongelação (defrost). Em alguns casos, as temperaturas terão atingido os 50 °C, provocando a deterioração de grandes quantidades de produtos frescos e congelados.
A Danfoss, fabricante dos controladores envolvidos, declarou à Cooling Post que a maioria dos equipamentos afetados correspondia a modelos antigos, sem suporte de segurança, ou a sistemas mais recentes com o firmware desatualizado. Entre os modelos identificados encontram-se os AK-SM800, cujo ciclo de vida terminou em 2021, os AK-SC355, descontinuados em 2016, e unidades AK-SM800A com versões desatualizadas de firmware.
A 2 de novembro, surgiu uma segunda vaga de incidentes, desta vez à escala europeia. Segundo a Euronews, foram reportados problemas em pelo menos nove países: Bélgica, Estónia, Finlândia, Irlanda, Itália, Luxemburgo, Países Baixos, Portugal e Suécia. Em Portugal, o grupo Os Mosqueteiros confirmou incidentes em sete lojas Intermarché, aparentemente relacionados com um prestador de serviços externo responsável pela gestão dos sistemas de refrigeração.
Como conseguiram os atacantes aceder aos sistemas?
A empresa de cibersegurança Censys analisou os painéis de controlo Danfoss StoreView acessíveis através da internet, para compreender melhor o que poderá ter acontecido. Embora a Danfoss não tenha confirmado o vetor de acesso inicial exato, a investigação identificou várias vulnerabilidades dos sistemas. Em versões antigas do software, a palavra-passe de administrador podia ser calculada a partir da data do dia, através de um algoritmo previsível. Ao conhecerem ou identificarem esse padrão, os atacantes puderam obter credenciais de acesso sem recorrer a técnicas sofisticadas de intrusão.
Outras vulnerabilidades identificadas permitiram a execução de comandos e a perturbação da interface de gestão. Uma vez obtido o acesso aos sistemas de controlo, os atacantes conseguiram alterar remotamente os parâmetros de funcionamento, forçando os equipamentos a executar ciclos contínuos de descongelação. Consequentemente, as temperaturas no interior das câmaras, arcas e vitrinas frigoríficas aumentaram, comprometendo a conservação dos alimentos.
A análise da Censys revelou ainda que, antes do ataque, havia 1825 painéis StoreView expostos à internet em França. Após o incidente, esse número caiu para 537, o que sugere que muitos operadores optaram por desligar os equipamentos da internet, em vez de atualizarem o firmware.
Cibersegurança: uma nova exigência para a refrigeração comercial
Na sequência dos incidentes, a Danfoss anunciou várias medidas de mitigação, nomeadamente atualizações de firmware para os equipamentos com suporte, o reforço das proteções de rede e a eliminação da exposição direta à internet. A empresa recomenda igualmente a substituição dos sistemas descontinuados por soluções atuais.
Estes acontecimentos demonstram que a segurança dos sistemas AVAC&R não pode ser dissociada da sua operação técnica e manutenção. Os controladores, interfaces de supervisão e plataformas de gestão remota são componentes fundamentais de sistemas de infraestruturas de refrigeração comercial, cuja vulnerabilidade pode ter consequências económicas, operacionais e ao nível da segurança alimentar.
Outros artigos que lhe podem interessar